Timp de un an, NIS2 a fost tratată de multe firme ca o problemă „de mai târziu”. Prima amendă a schimbat discuția: acum o poartă administratorul, nu doar departamentul IT.
Ce a sancționat DNSC, concret
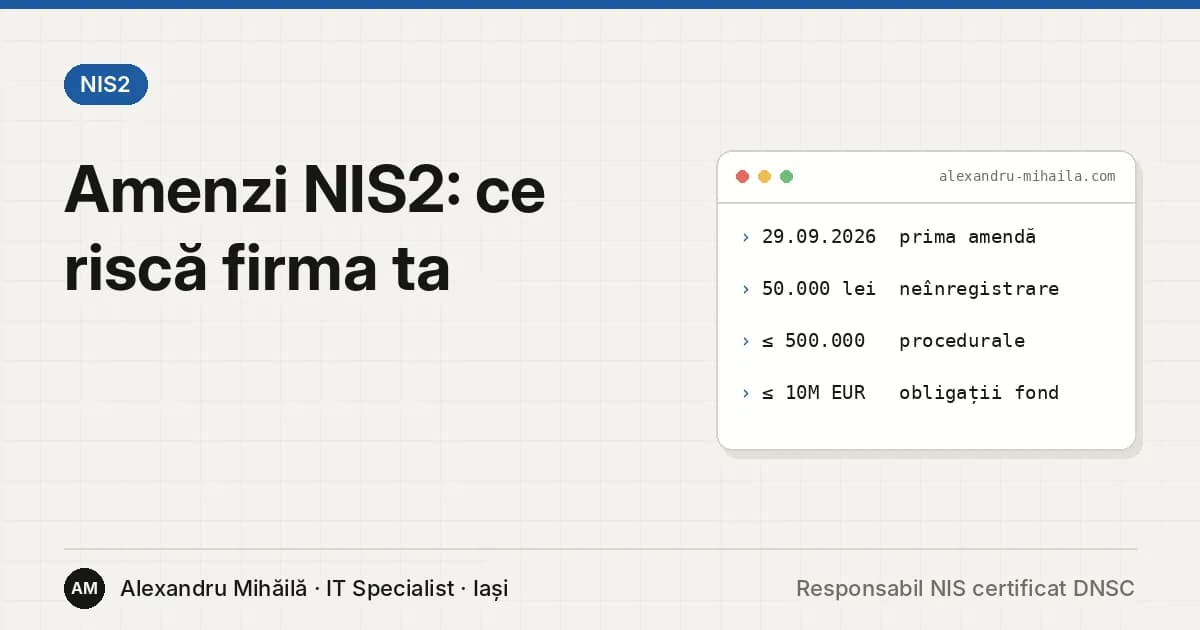
Decizia din 29 septembrie 2026, anunțată de DNSC a doua zi, a vizat un organ de specialitate al administrației publice centrale. Motivul nu a fost un incident cibernetic, ci nenotificarea în vederea înregistrării în termenul legal (art. 18 alin. 2 din OUG 155/2024).
Suma, 50.000 de lei, e în partea de jos a grilei. Conducerea DNSC a declarat public că primele amenzi se dau la nivel minim, că încep cu neînregistrarea și că urmează entitățile care nu și-au depus documentele la termen.
Grila de amenzi, pe scurt
| Încălcare | Entitate importantă | Entitate esențială |
|---|---|---|
| Procedurale (neînregistrare, evaluarea riscului, termene de remediere) | 1.000 – 300.000 lei | 1.500 – 500.000 lei |
| Obligații de fond (măsuri de securitate, raportarea incidentelor) | 5.000 lei – 7 mil. EUR sau 1,4% din cifra de afaceri | 10.000 lei – 10 mil. EUR sau 2% din cifra de afaceri |
La obligațiile de fond se aplică valoarea mai mare dintre suma fixă și procentul din cifra de afaceri.
Ce urmează după înregistrare
Firmele care s-au înregistrat în toamna lui 2025 au acum termene care curg în lanț:
- 30 de zile de la decizia DNSC pentru desemnarea responsabilului NIS.
- 60 de zile pentru evaluarea nivelului de risc.
- 60 de zile după aceasta pentru prima autoevaluare a maturității, pe catalogul din Ordinul DNSC 1/2026, repetată anual.
- 30 de zile de la autoevaluare pentru planul de remediere (entitățile esențiale).
- 24 h / 72 h / o lună pentru avertizarea, notificarea și raportul final al unui incident semnificativ.
Exact aceste termene sunt următoarea țintă anunțată de DNSC.
Răspunderea conducerii
OUG 155/2024 nu lasă securitatea doar în seama IT-ului. Conducerea aprobă măsurile, supraveghează implementarea, răspunde pentru încălcări și trebuie să urmeze cursuri de formare. La un control, „nu știam” sau „se ocupa colegul de la IT” nu mai sunt argumente.
Cum eviți amenda, în ordinea priorităților
- Stabilește încadrarea, în scris. Intri sau nu sub NIS2? Concluzia documentată te protejează oricum. Începe cu auditul rapid NIS2 gratuit.
- Dacă ești în domeniu și nu te-ai înregistrat, notifică DNSC acum. O notificare întârziată e mai bună decât lipsa ei.
- Desemnează responsabilul NIS și scrie procedura de incident cu termenele 24/72 h. Vezi Responsabil NIS intern sau extern.
- Fă inventarul măsurilor pe care le ai deja: MFA, backup testat, actualizări, acces pe roluri. Checklist-ul NIS2 gratuit are 28 de verificări gata de bifat.
- Pregătește dovezile. La control contează ce poți arăta: politici aprobate, liste de prezență la instruire, rapoarte de backup.
Cât costă conformarea față de o amendă
O evaluare de securitate și pregătire NIS2 pornește de la 1.500 EUR în calculatorul meu de preț. Amenda minimă aplicată până acum e de 50.000 de lei, fără costul unui eventual incident. Dacă vrei să știi unde ești, programează o consultanță gratuită: în 30 de minute îți spun ce ai de făcut primul.
Întrebări frecvente
Care a fost prima amendă NIS2 din România?
Pe 29 septembrie 2026, DNSC a amendat cu 50.000 de lei un organ de specialitate al administrației publice centrale, pentru că nu s-a înregistrat în termen. Nu a fost o amendă pentru un incident cibernetic.
Cât poate ajunge amenda pentru neînregistrarea la DNSC?
Neînregistrarea este o contravenție procedurală: între 1.000 și 300.000 de lei pentru entitățile importante și între 1.500 și 500.000 de lei pentru cele esențiale.
Care sunt amenzile maxime prevăzute de NIS2 în România?
Pentru încălcarea obligațiilor de fond, până la 10 milioane EUR sau 2% din cifra de afaceri pentru entitățile esențiale și până la 7 milioane EUR sau 1,4% pentru cele importante, se aplică valoarea mai mare.
Dacă termenul de înregistrare a trecut, mai are rost să mă înregistrez?
Da. Obligația rămâne valabilă, iar o notificare întârziată este mai bună decât lipsa ei. Fiecare zi fără înregistrare prelungește încălcarea.
Conducerea firmei răspunde personal pentru NIS2?
OUG 155/2024 cere conducerii să aprobe măsurile de securitate, să supravegheze implementarea și să urmeze cursuri de formare. Conducerea răspunde pentru încălcări, deci nu mai poate delega integral subiectul către IT.

Despre autor
IT Specialist · Responsabil NIS certificat DNSC
Dezvolt soluții business la comandă și mă ocup de securitatea lor, de la infrastructură până la conformitatea NIS2.