Ransomware la o firmă mică: cum te protejezi cu backup 3-2-1
 Alexandru Mihăilă· 2 min de citit
Potrivit raportului anual DNSC pe 2025, atacurile ransomware au crescut cu peste 153% față de anul anterior. Directoratul a gestionat 256 de incidente majore de acest tip și a sprijinit 119 companii afectate. Nu doar instituțiile mari sunt ținte: firmele mici plătesc mai des, pentru că au mai puține apărări.
Cum intră, de obicei, un atac
- Parole furate sau refolosite, fără autentificare în doi pași, pe email, VPN sau acces la distanță.
- Vulnerabilități cunoscute în servere sau echipamente neactualizate de luni sau ani.
- Phishing: un atașament sau un link deschis de un angajat grăbit.
Cel mai cunoscut caz din 2025, atacul asupra ANCPI, a combinat o vulnerabilitate publică din 2021 cu o parolă refolosită pe mai multe conturi. Ambele se puteau preveni ieftin.
Regula 3-2-1, explicată simplu
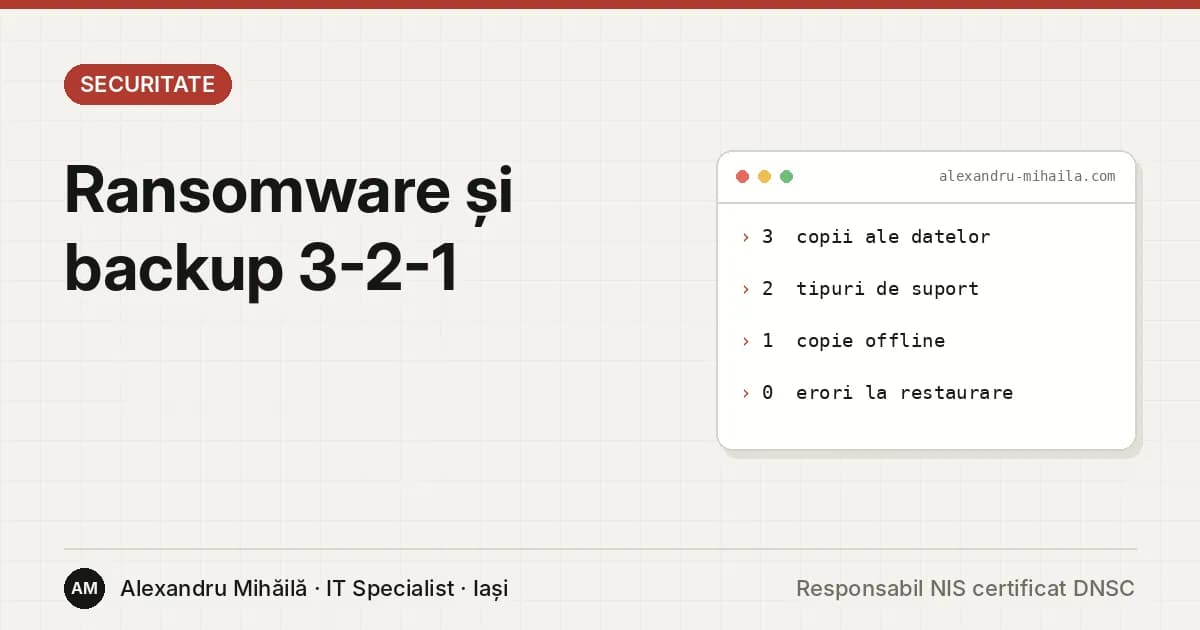
- 3 copii ale datelor: originalul plus două backup-uri.
- 2 tipuri de suport: de exemplu un NAS în birou și un spațiu în cloud.
- 1 copie în afara rețelei: offline sau imuabilă, adică imposibil de șters sau modificat o perioadă stabilită.
Varianta modernă, 3-2-1-1-0, adaugă o copie imuabilă și zero erori la testul de restaurare. Ransomware-ul de azi caută întâi backup-urile din rețea și le criptează primele. Copia offline e cea care te salvează.
Testul de restaurare: partea pe care o sare toată lumea
Un backup netestat e o speranță, nu un plan. O dată pe lună, restaurează un set real de fișiere sau o bază de date pe un sistem separat și cronometrează. Notează cât a durat: acela e timpul real în care firma ta stă pe loc după un atac.
Alte 4 măsuri cu impact mare și cost mic
- Autentificare în doi pași pe email, VPN, contabilitate, bancă și panourile de administrare.
- Actualizări automate, plus o verificare lunară pentru servere, routere și firewall.
- Conturi de administrator separate, folosite doar pentru administrare, niciodată pentru email.
- Instruire scurtă anti-phishing pentru toată echipa, repetată de două ori pe an.
Ce faci în primele 24 de ore după un atac
- Izolează calculatoarele afectate de rețea. Nu le opri: dovezile din memorie pot ajuta investigația.
- Nu plăti și nu negocia înainte să vorbești cu un specialist.
- Verifică backup-urile offline: sunt intacte?
- Raportează: entitățile NIS2 transmit avertizarea timpurie la DNSC în 24 de ore, prin platforma PNRISC. Dacă au fost afectate date personale, ai 72 de ore pentru notificarea către ANSPDCP.
- Restaurează pe sisteme curate, după ce ai închis calea de acces a atacatorului.
Cât de pregătită e firma ta?
Fă checklist-ul de securitate și NIS2: 28 de verificări, inclusiv backup și MFA. Dacă vrei o evaluare completă a rețelei și a backup-urilor, vezi serviciul de securitate cibernetică sau programează o consultanță gratuită. Dacă firma ta intră sub NIS2, aceste măsuri fac oricum parte din obligațiile tale.
Întrebări frecvente
Ce este regula de backup 3-2-1?
Păstrezi trei copii ale datelor, pe două tipuri de suport diferite, dintre care una în afara rețelei firmei (offline sau în cloud imuabil). Așa, un atac ransomware nu poate distruge toate copiile deodată.
Backup-ul în cloud e suficient împotriva ransomware-ului?
Nu întotdeauna. Dacă folderul din cloud e sincronizat automat, fișierele criptate se pot sincroniza și ele. Ai nevoie de versiuni păstrate sau de o copie imuabilă, care nu poate fi modificată o perioadă stabilită.
Cât de des trebuie testat backup-ul?
O restaurare de test pe lună e un minim rezonabil pentru o firmă mică, plus un test complet după orice schimbare mare de infrastructură.
E bine să plătesc răscumpărarea?
Plata nu garantează primirea datelor și finanțează următorul atac. Izolează sistemele, verifică backup-urile și cere ajutor de specialitate înainte de orice decizie.
Trebuie să raportez un atac ransomware?
Entitățile din domeniul NIS2 trimit avertizarea timpurie la DNSC în 24 de ore. Dacă au fost afectate date personale, orice firmă notifică ANSPDCP în 72 de ore, conform GDPR.
Despre autor
IT Specialist · Responsabil NIS certificat DNSC
Dezvolt soluții business la comandă și mă ocup de securitatea lor, de la infrastructură până la conformitatea NIS2.