Responsabil NIS intern sau extern
După înregistrarea la DNSC, prima obligație care curge e desemnarea responsabililor cu securitatea rețelelor și sistemelor informatice. Mulți administratori pun aici primul nume care le vine în minte, de obicei „omul de IT”. E o alegere care se vede la primul control.
Ce face, concret, un Responsabil NIS
- coordonează evaluarea nivelului de risc și autoevaluarea anuală pe catalogul din Ordinul DNSC 1/2026;
- propune politicile și procedurile de securitate, pe care conducerea le aprobă;
- organizează răspunsul la incidente și raportarea către DNSC în 24 h, 72 h și o lună;
- urmărește planul de remediere și pregătește dovezile pentru audit și control;
- coordonează instruirea angajaților și verifică securitatea furnizorilor.
Nu e același rol cu DPO-ul de la GDPR și nici cu auditorul de securitate atestat de DNSC, care trebuie să rămână independent.
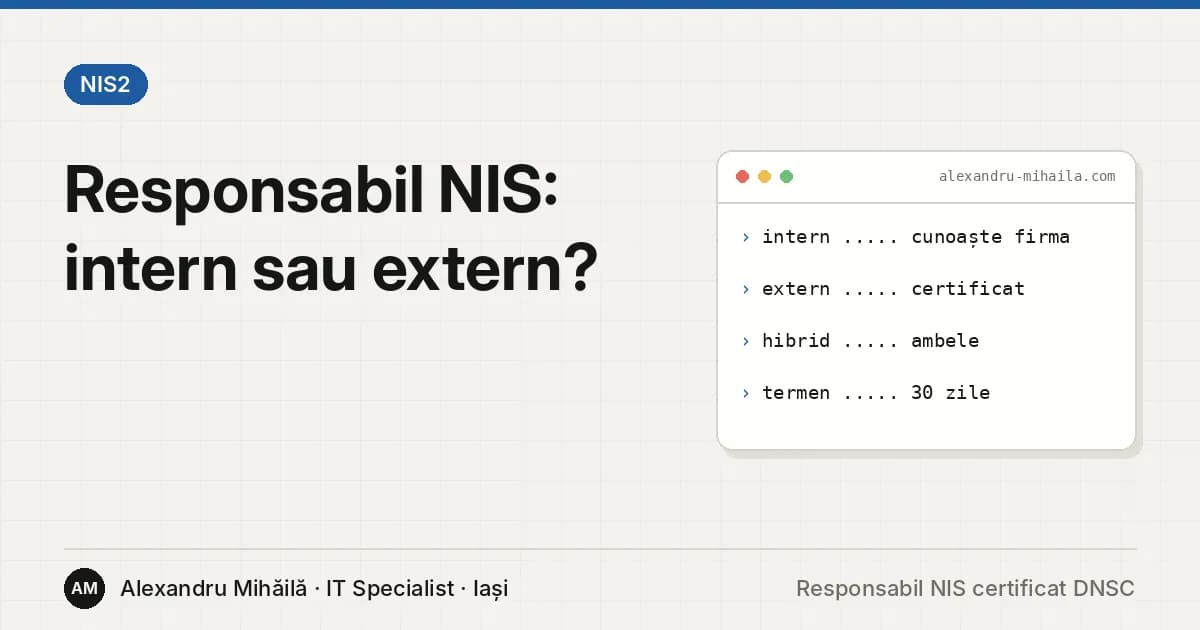
Trei variante, comparate
| Criteriu | Intern | Extern | Hibrid |
|---|---|---|---|
| Cunoașterea firmei | Foarte bună | Se construiește în primele săptămâni | Foarte bună (prin omul intern) |
| Competență NIS2 | Depinde de pregătire și certificare | Specialist certificat, experiență pe mai multe firme | Specialist certificat |
| Timp alocat | Concurează cu munca de zi cu zi | Stabilit prin contract | Împărțit clar |
| Continuitate (concedii, plecări) | Risc ridicat | Asigurată prin contract | Bună |
| Cost | Salariu + formare + timp | Abonament lunar | Mai mic decât un post dedicat |
Când merge varianta internă
Când ai un specialist IT sau de securitate cu timp real pentru rol, nu „încă un task pe lângă”. Trebuie să aibă pregătirea cerută de DNSC, acces la conducere și autoritatea să spună „nu” unei decizii riscante. Dacă aceeași persoană administrează serverele și și-ar evalua singură munca, ai un conflict de interese.
Când merge varianta externă sau hibridă
Pentru IMM-uri fără departament de securitate, varianta hibridă e de obicei cea mai eficientă. Un om intern rămâne punctul de contact zilnic și cunoaște firma. Specialistul extern certificat aduce metodologia, scrie documentația, conduce evaluările și e disponibil la incident. Înainte să semnezi, verifică cerințele DNSC pentru persoana desemnată și scrie în contract cine răspunde de fiecare termen.
5 întrebări înainte să alegi pe cineva
- Are o certificare de Responsabil NIS recunoscută de DNSC?
- A trecut deja o entitate prin evaluarea de risc și autoevaluare?
- Cât timp pe lună alocă efectiv firmei tale?
- Ce se întâmplă dacă incidentul apare sâmbătă noaptea?
- Documentația rămâne a ta dacă vă despărțiți?
Cum te pot ajuta
Sunt Responsabil NIS certificat DNSC și lucrez cu firme care vor să bifeze corect obligațiile, fără să angajeze un specialist full-time. Pot prelua rolul extern sau pot pregăti un coleg intern și rămâne în spatele lui. Începe cu auditul rapid NIS2 sau o discuție gratuită de 30 de minute.
Întrebări frecvente
Ce este un Responsabil NIS?
Este persoana desemnată de o entitate esențială sau importantă să coordoneze măsurile de securitate cibernetică cerute de OUG 155/2024, inclusiv evaluările de risc, raportarea incidentelor și relația cu DNSC.
În cât timp trebuie desemnat Responsabilul NIS?
În 30 de zile de la comunicarea deciziei DNSC de înscriere a entității în registru.
Responsabilul NIS poate fi același cu DPO-ul?
Sunt roluri diferite: DPO-ul se ocupă de protecția datelor personale (GDPR), Responsabilul NIS de securitatea rețelelor și sistemelor informatice. Aceeași persoană le poate cumula doar dacă are competențele și timpul necesare pentru ambele.
Pot externaliza rolul de Responsabil NIS?
Multe firme lucrează cu un specialist extern certificat, de obicei alături de un punct de contact intern. Verifică cerințele DNSC pentru persoana desemnată și stabilește prin contract responsabilitățile și termenele.
Ce pregătire trebuie să aibă un Responsabil NIS?
Competențe de securitate cibernetică atestate conform cerințelor DNSC, cunoașterea OUG 155/2024 și a ordinelor DNSC, plus experiență practică în evaluarea riscurilor și gestionarea incidentelor.

Despre autor
IT Specialist · Responsabil NIS certificat DNSC
Dezvolt soluții business la comandă și mă ocup de securitatea lor, de la infrastructură până la conformitatea NIS2.